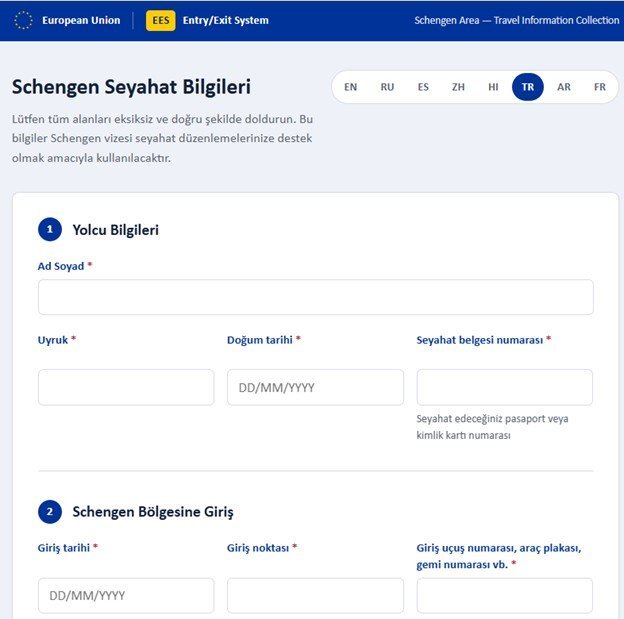
Kaspersky‘nin Küresel Araştırma ve Analiz Ekibi (GReAT), Schengen vizesine başvuran turistleri hedef alan kapsamlı bir dolandırıcılık kampanyası ortaya çıkardı. Dolandırıcılar, Avrupa Birliği göç idaresi adına gönderilmiş gibi gösterilen oltalama e-postalarıyla kurbanları sahte bir web sitesine yönlendiriyor. Kampanya Türkçe, İngilizce, Arapça ve başka dilleri konuşan seyahatseverleri hedefliyor.
- Sahte e-postalarda, Schengen Bölgesi’ne girişten beş iş günü önce dijital bir göç beyannamesi sunulması gerektiği iddia ediliyor.
- Kurbanlardan kişisel bilgilerinin yanı sıra seyahat tarihleri ve pasaportlarının taranmış kopyaları isteniyor.
- Sahte site; Avrupa Birliği’ne ait görseller kullanarak İngilizce, Türkçe, Arapça, Çince ve İspanyolca dahil birden fazla dilde hizmet veriyor.
Dolandırıcılık nasıl işliyor?
E-postalarda, başvurunun tamamlanmaması halinde turistlerin sınır kontrolünde ek denetimle karşılaşabileceği ya da ülkeye geçici olarak alınmayabileceği öne sürülüyor. Bu tehditle kurbanlar, Avrupa Birliği’nin gerçekten Nisan 2026’da faaliyete giren Giriş/Çıkış Sistemi’ni (EES) taklit eden sahte bir siteye yönlendiriliyor. Buradan toplanan kişisel bilgiler ve pasaport taramaları, saldırganlar tarafından kurbanlarla telefon üzerinden iletişime geçip daha fazla kişisel ya da finansal bilgi elde etmek için kullanılabiliyor.
Seyahat edenler nasıl korunabilir?
- Bilgi girmeden önce web sitesi adresini yazım hatası, fazladan karakter veya alışılmadık alan adı açısından kontrol edin.
- E-posta yoluyla gönderilen bağlantılara veya eklere güvenmeyin, bir eki açmadan önce gönderenin adresini doğrulayın.
- Pasaport taramalarını ve diğer belgeleri üçüncü taraf web sitelerine yüklemeyin.
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Georgy Kucherin: “Siber suçlular, insanlarda aciliyet duygusu yaratmaya güveniyor. Seyahat edenler, şu anda EES için önceden çevrim içi kayıt yaptırmaları gerekmediğini unutmamalı. Yeni gerekliliklerin doğrudan ilgili konsolosluk veya vize merkezi üzerinden doğrulanmasını öneriyoruz.”
Kaspersky, göç makamlarının e-posta yoluyla hiçbir zaman ödeme bilgisi talep etmediğini ve göç bilgilerinin yalnızca resmi AB turist portalı üzerinden paylaşılması gerektiğini hatırlatıyor.