Kaspersky araştırmacıları, macOS işletim sistemini hedef alan “MacSync” adlı bilgi hırsızı (infostealer) yazılımının Eylül 2026’da tespit edilen gelişmiş bir varyantını ortaya çıkardı. Şirketin açıklamasına göre 2024-2025 döneminde AMOS hırsız yazılımının bir türevi olarak görülen MacSync, artık hem bilgi hırsızı hem de arka kapı (backdoor) bileşenini birlikte yükleyen daha karmaşık bir bulaşma zinciri kullanıyor.
- Zararlı yazılım, oturum kimlik bilgilerini, tarayıcı verilerini ve kripto cüzdanlarını hedefliyor.
- Bulaşma, kötü amaçlı dosyanın meşru bir uygulama gibi gösterilerek indirilmesiyle başlıyor.
- Bazı saldırı zincirlerinde kötü amaçlı dosyalar, herkese açık bir iCloud takvim girdisinde .ics formatında barındırılıyor.
MacSync nasıl çalışıyor?
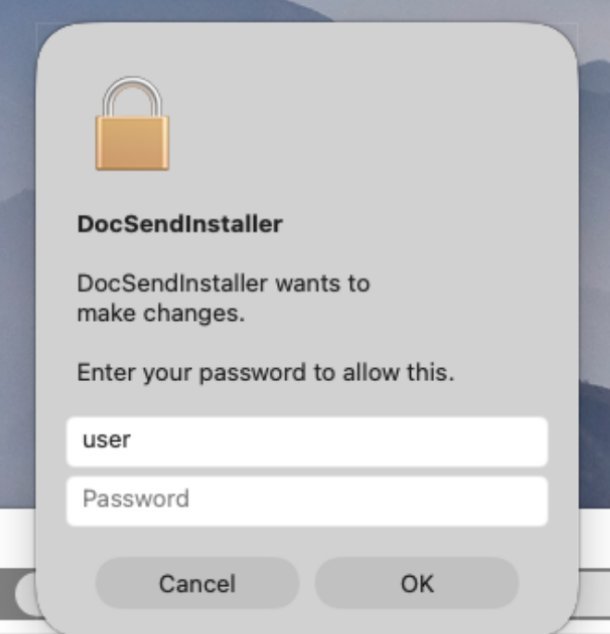
Bilgi hırsızı çalıştırıldığında kullanıcının indirdiğini düşündüğü uygulama gibi görünüyor ve yönetici hesabı parolasını girmesini istiyor. Parola girildikten sonra “uygulama hasarlı” bildirimi gösterilerek kullanıcının dikkati dağıtılıyor. Bu sırada yazılım; web tarayıcılarındaki gezinme geçmişi, çerezler ve kayıtlı kimlik bilgileri, kripto cüzdan verileri, Telegram mesajlaşma verileri, cihazın oturum bilgileri, Keychain dosyası ile SSH ve ZSH yapılandırmalarını topluyor. MacSync’in arka kapı bileşeni ise meşru Finder uygulaması gibi gizlenerek saldırganlara kullanıcı verilerine uzaktan erişim sağlıyor; tarayıcıya kötü amaçlı eklentiler yüklenebiliyor ve meşru Ledger kripto cüzdan uygulaması sahte bir kopyayla değiştirilebiliyor.
Kullanıcılar nasıl korunabilir?
Kaspersky Güvenlik Uzmanı Sergey Puzan, gelişmeyle ilgili şu değerlendirmede bulundu: “Yeni keşfedilen MacSync sürümü, sunduğu yeni yetenekler ve daha karmaşık hâle getirilen enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrılıyor. Kullanıcılara, indirdikleri yazılımların orijinal geliştiriciye ait olup olmadığını her zaman resmî ve güvenilir kaynaklardan doğrulamalarını öneriyoruz. Uygulamalar yönetici parolasını talep ettiğinde kullanıcılar her zamankinden daha dikkatli yaklaşmalıdır.”
Şirket, Kaspersky güvenlik çözümlerinin MacSync ailesiyle ilişkili tehditleri tespit ederek etkisiz hale getirdiğini belirtiyor. Kötü amaçlı yazılıma ilişkin kapsamlı teknik analizin önümüzdeki günlerde Securelist.com üzerinden yayınlanması bekleniyor.